открыть во весь экран →

Аудит защищённости и разбор путей атаки

Проверка приложения и инфраструктуры глазами нападающего: где вход, что достижимо, куда ведёт дальше — с порядком закрытия по реальному риску.

На выходе — разобранные пути атаки и порядок закрытия по достижимости и последствию, а не выгрузка сканера на сто страниц.
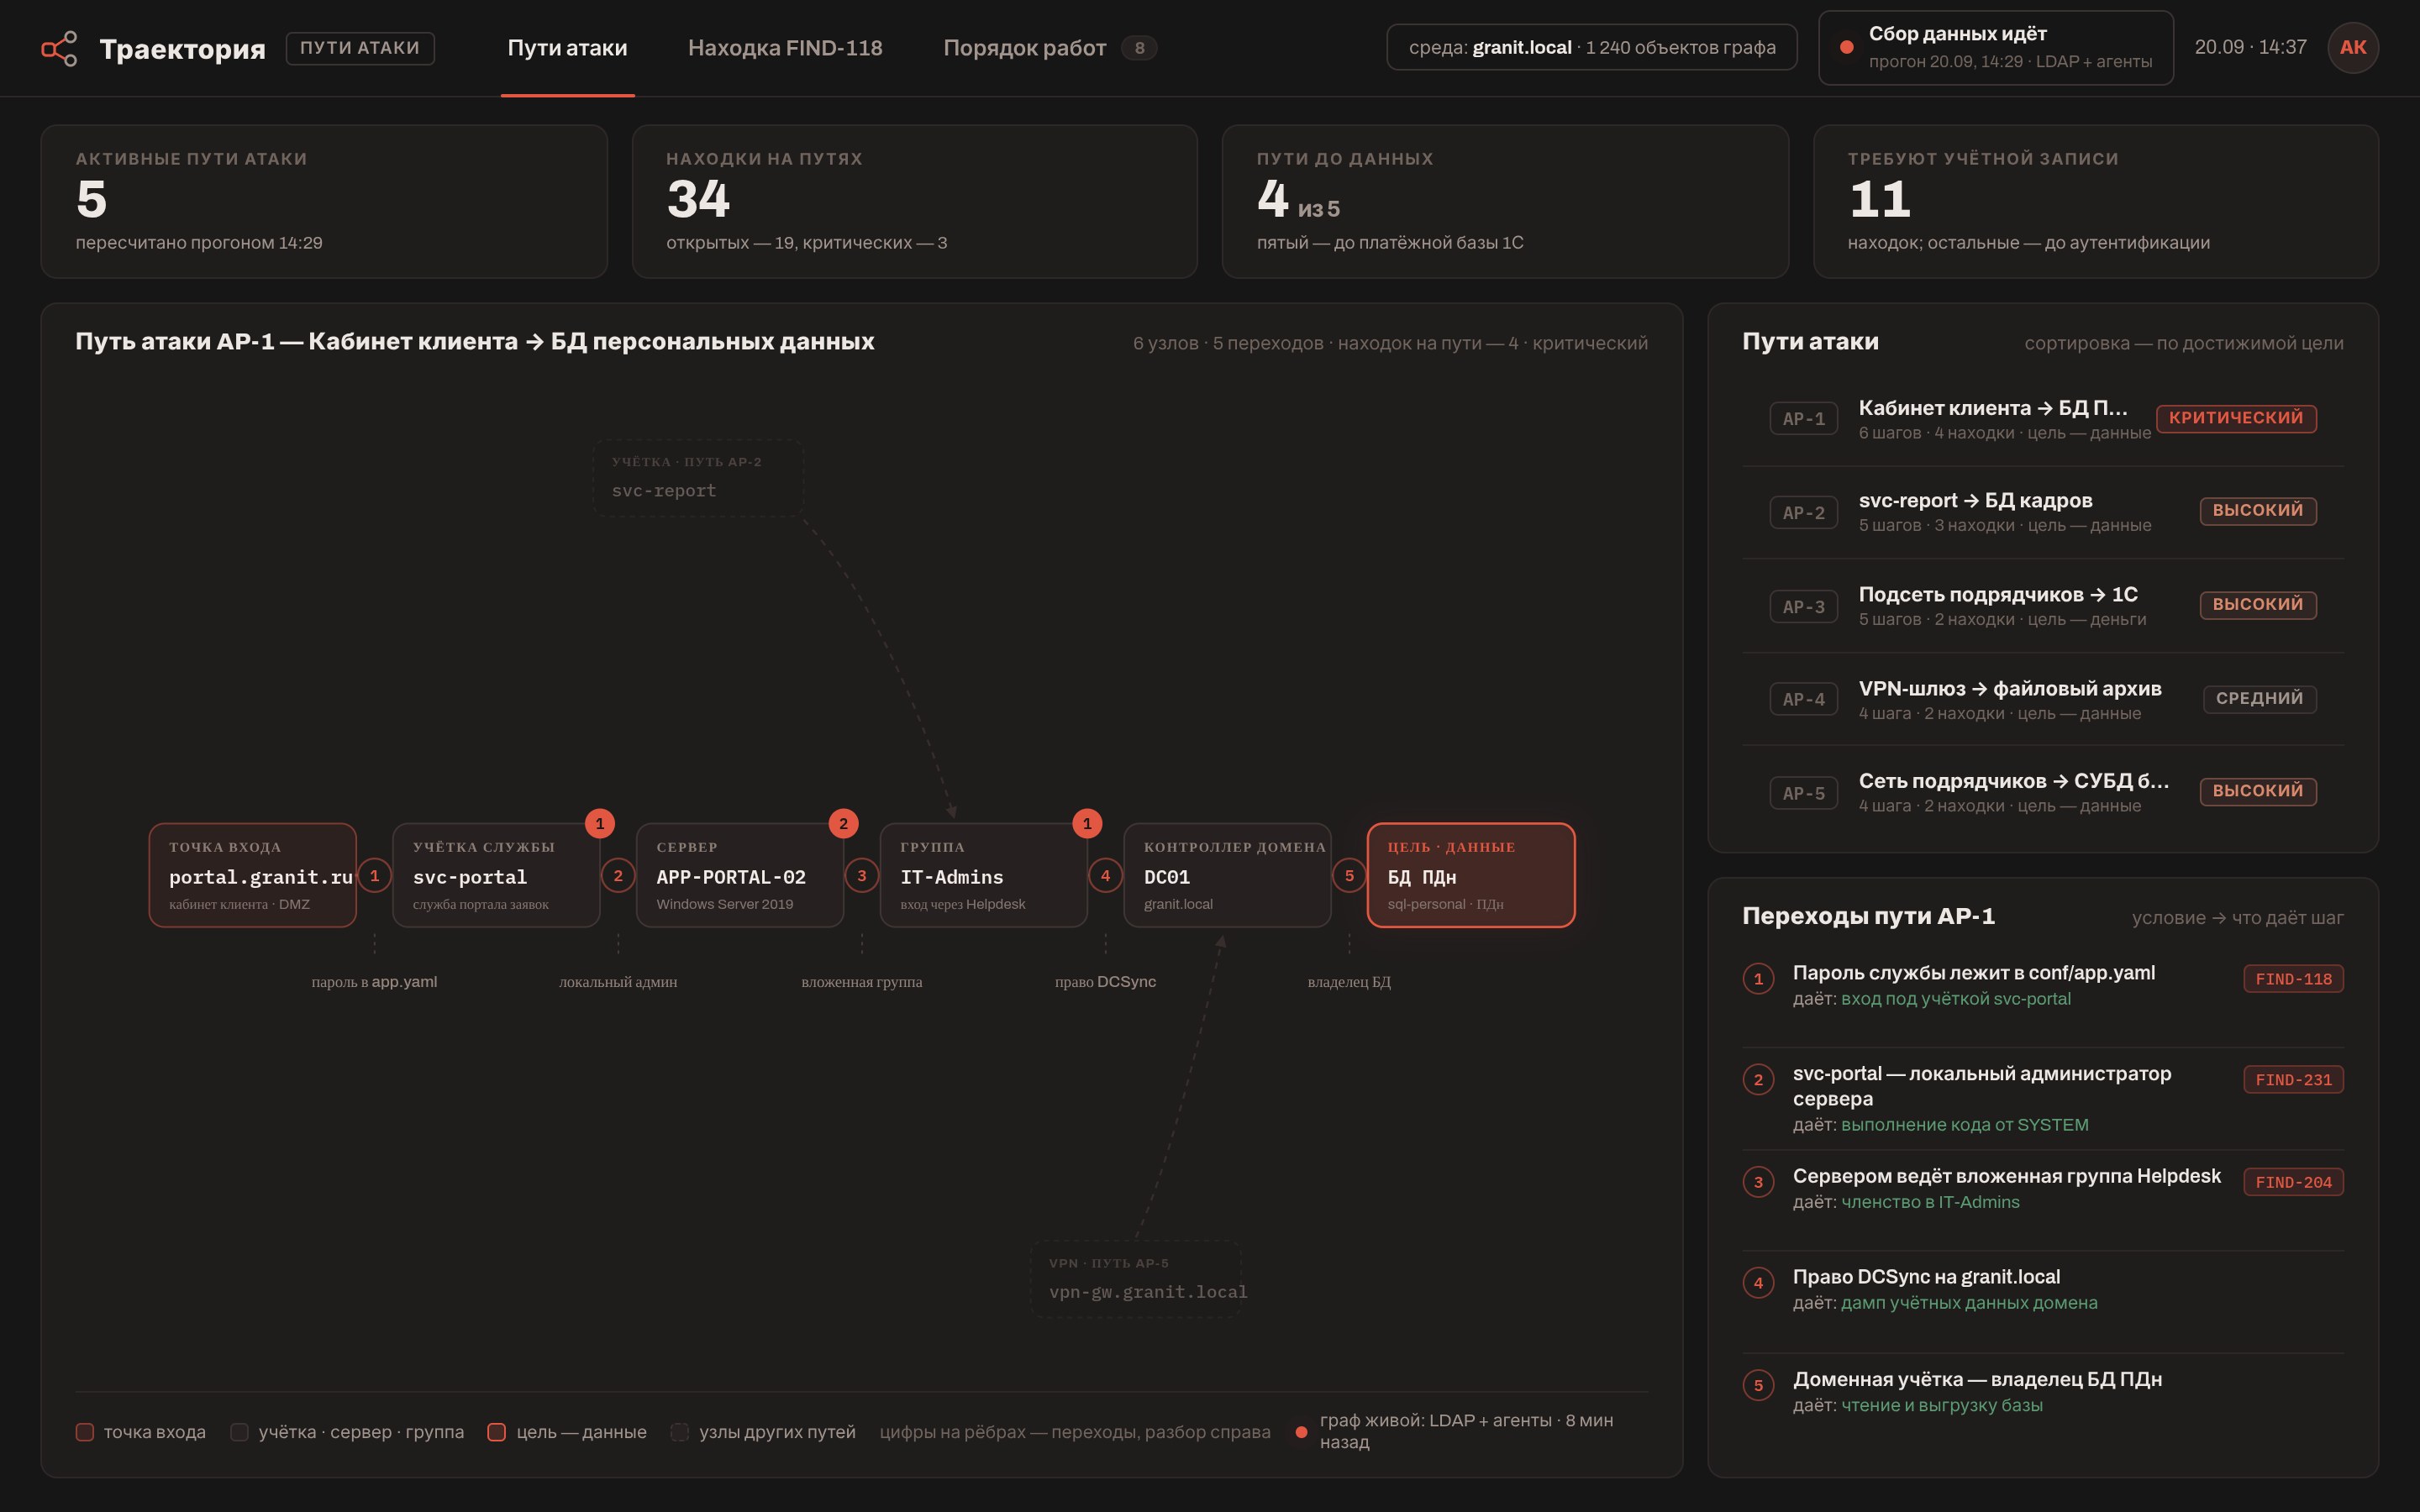
Безопасность · Аудит
Находка целиком: где, как воспроизвести и что достижимо дальше

Задача

Сканер выдаёт сотни замечаний, из которых опасны единицы. Команда получает отчёт, не понимает, с чего начать, и не делает ничего.

Что сделано

  • Разбор путей атаки: точка входа, что достижимо, куда ведёт дальше
  • Проверка приложения и инфраструктуры
  • Порядок закрытия по реальному риску, а не по формальной оценке
  • Проверка после исправлений

Внутри системы

  • Сканер оценивает уязвимость в отрыве от системы, и потому его «критическая» часто безобидна, а «средняя» оказывается ключом. Пересчёт идёт по контексту: доступна ли точка снаружи, требуется ли учётная запись, что лежит за ней и связывается ли находка с соседней в цепочку.
  • Самые дорогие находки — не в коде, а в правах: сервисная учётная запись с избыточной ролью, токен интеграции с полным доступом, общий пароль между тестовым и боевым контуром. Такие вещи не видит ни один сканер приложений, потому что формально всё настроено верно.
  • Отчёт пишется в двух видах: перечень для руководства — что именно может произойти и чего это стоит, и список задач для команды — файл, строка, что поменять. Один документ на обе аудитории не работает: его не читает ни одна из них.

Как устроено

Отчёт строится от достижимости: замечание попадает в него, только если показан путь от внешней точки входа до последствия — данных, денег или управления системой.

Следующая работа
Обнаружение сетевых атак моделями