Непрерывный контроль внешнего периметра

Взгляд на компанию снаружи с постоянной периодичностью: какие узлы видны из интернета, что на них открыто, что появилось с прошлой проверки и что действительно закрыто после отчёта.

Периметр проверяется регулярно, и заказчик видит разницу между прогонами и подтверждённое закрытие находок, а не снимок одного дня.
Безопасность · Периметр
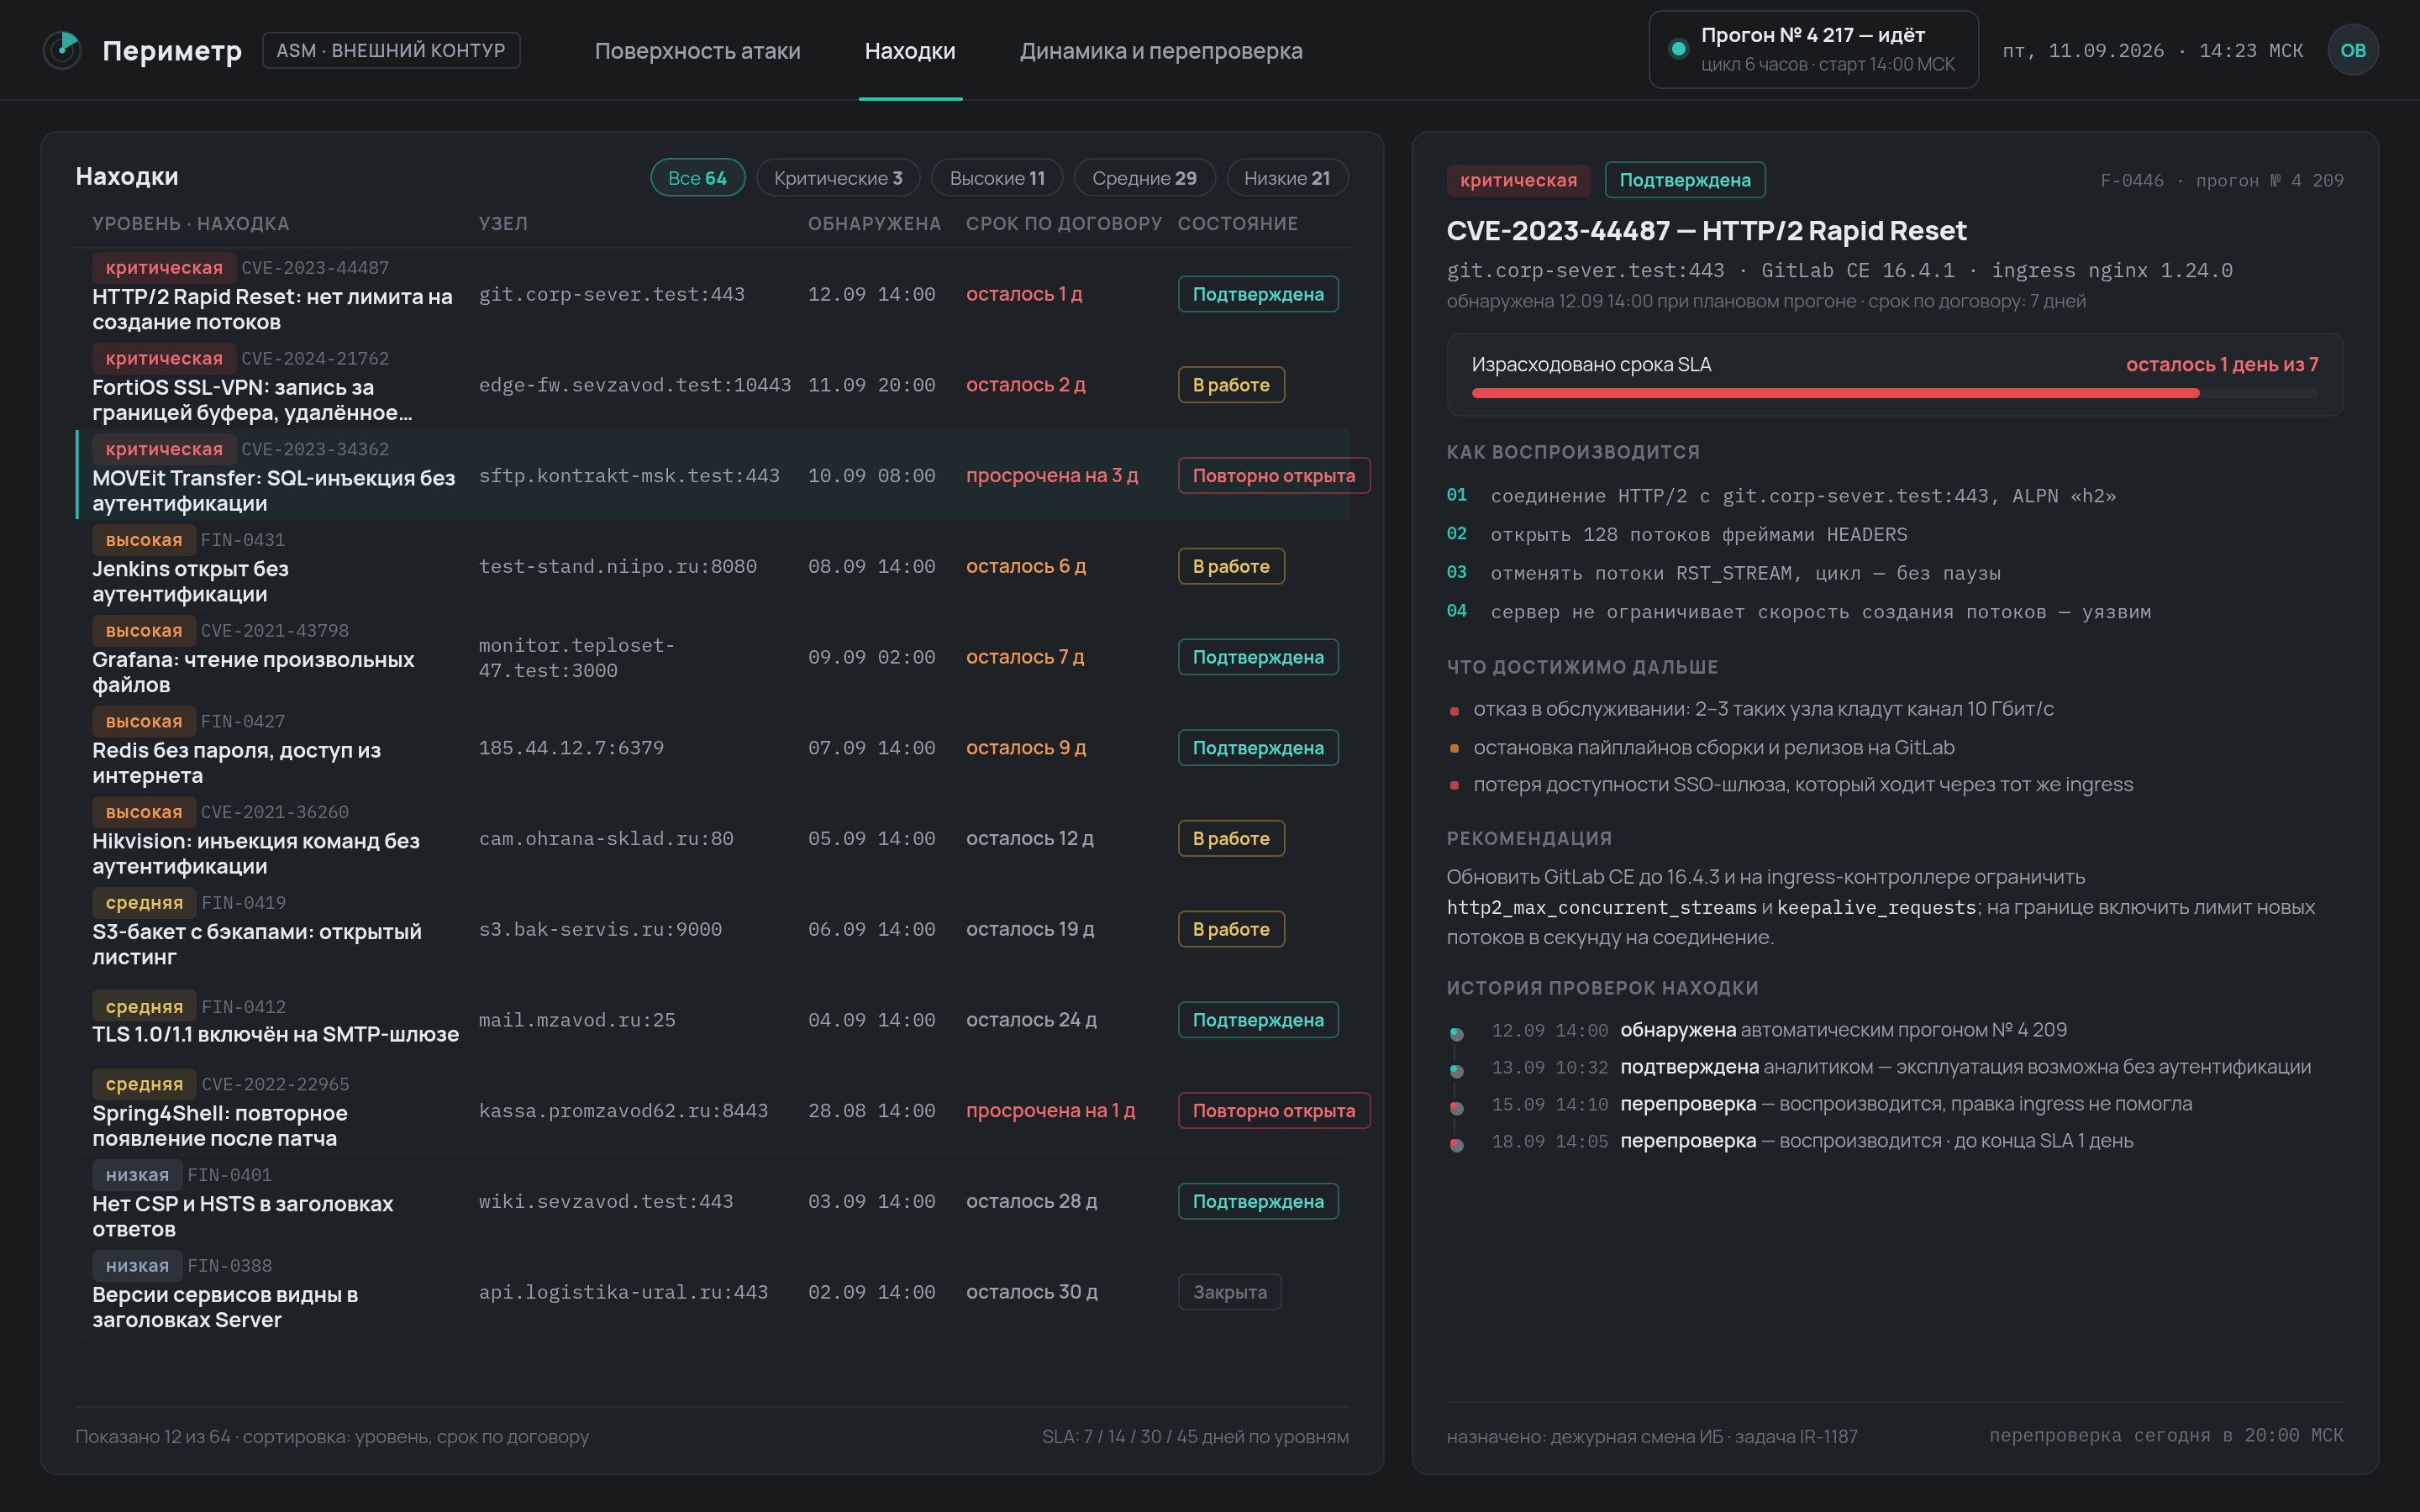
Находки периметра: уровень, срок по договору и состояние после исправления

Задача

Через месяц после разового пентеста команда поднимает тестовый стенд с открытым портом, у подрядчика истекает сертификат, а забытый поддомен снова начинает отвечать — и отчёт, за который заплатили, уже описывает не ту систему.

Что сделано

  • Инвентаризация активов снаружи: домены и поддомены, адреса, сервисы и версии — включая те, которых нет в списке компании
  • Регулярный прогон периметра и сравнение с предыдущим: что появилось, что исчезло
  • Подтверждение находок руками, чтобы в отчёт не попадало то, что инструмент считает уязвимостью, а воспроизвести нельзя
  • Повторная проверка после исправления — с фиксацией, что дыра закрыта, а не переехала
  • Срок закрытия по уровню риска и отчёт, по которому видна динамика, а не разовый снимок

Внутри системы

  • Главная находка почти всегда — актив, которого не было в списке: тестовый стенд с боевой базой, старый поддомен на чужом хостинге, панель управления оборудованием подрядчика. Такие узлы не видит ни сканер по списку адресов, ни внутренняя инвентаризация — их находят снаружи, по следам в публичных реестрах: зоны DNS, прозрачные журналы сертификатов, обратные записи.
  • Одна и та же уязвимость переоткрывается каждым прогоном, поэтому находки склеиваются по устойчивому ключу «узел, порт, сигнатура проверки» и живут между прогонами со своей историей. Срок закрытия считается не от заявки «исправлено», а от первого прогона, где находка не воспроизвелась, — иначе статистика показывает не защищённость, а аккуратность заполнения задач.
  • Ценность подписки не в частоте прогонов, а в разнице между ними. Отдельно отслеживаются повторно открывшиеся находки: если исправление откатилось со следующим релизом, разговор идёт уже не про уязвимость, а про процесс сборки.

Как устроено

Инвентаризация идёт не по списку компании, а от внешних данных: прозрачные журналы сертификатов, история DNS, объявления автономных систем. Список компании проверяется этим, а не наоборот.

Результат

Заказчик видит не список замечаний, а движение: сколько находок открыто по уровням, за какой срок закрываются и что появилось на периметре за последнюю неделю.

Следующая работа
Кабинет пациента для сети медицинских центров